「身に覚えのないログイン通知が届いた」「自分のアカウントが乗っ取られたらどうしよう……」
こんな不安を感じたことはありませんか?
ネットショッピングやSNS、メール、ネットバンキングなど、今ではさまざまなサービスでアカウントを使っています。
便利な一方で、パスワードの流出や偽サイトへの誘導などによって、不正アクセスの被害に遭う可能性もあります。
でも、難しい知識がないからといって、何もできないわけではありません。
パスワードの管理方法やログイン設定を見直すだけでも、アカウントを守るための対策になります。
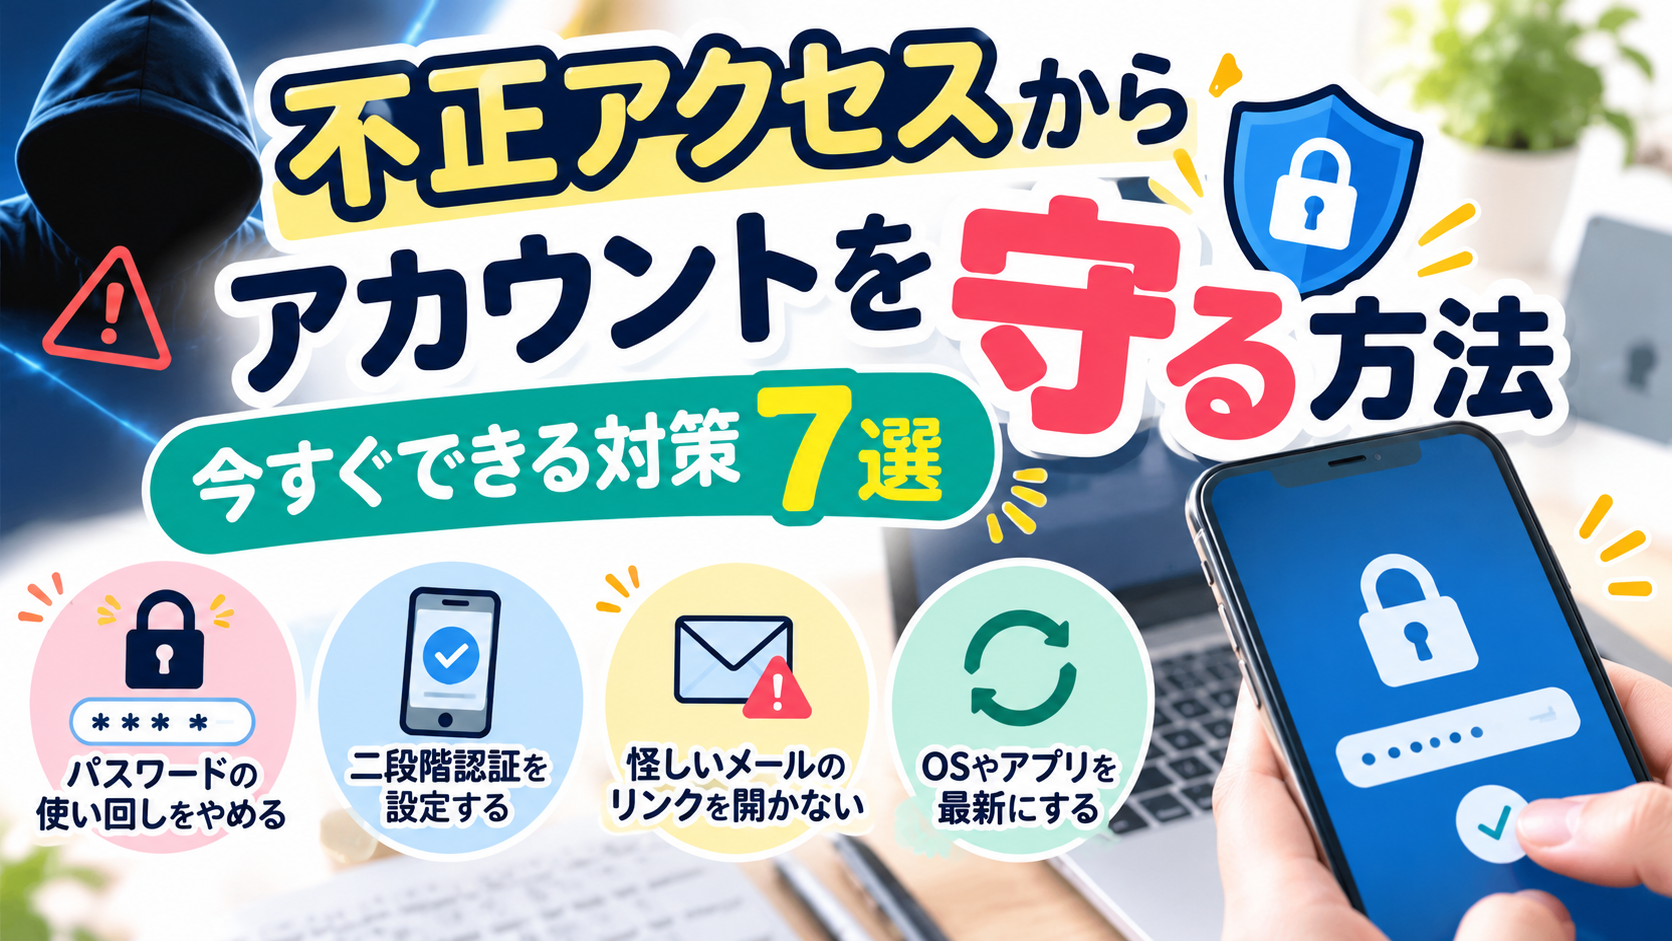
この記事では、不正アクセスが起きる主な原因から、今すぐできる対策7選、万が一被害に遭ったときの対処法まで、わかりやすく紹介します。
不正アクセスとは?どんな被害が起こる?
不正アクセスは他人が勝手にアカウントへ入ること
不正アクセスとは、アクセスする権限がない人が、他人のアカウントやコンピューターなどに不正にアクセスすることです。
例えば、次のようなケースが考えられます。
- 他人のSNSアカウントに勝手にログインされる
- メールアカウントを乗っ取られる
- ネットショッピングのアカウントを悪用される
- オンラインサービスに登録した個人情報を見られる
- ネットバンキングなどのアカウントを不正に利用される
被害の内容はサービスによって異なりますが、アカウントを悪用されると、個人情報の流出や金銭的な被害につながることがあります。
「自分は狙われないだろう」と思わず、普段使っているサービスのセキュリティを確認しておくことが大切です。
不正アクセスはなぜ起こる?
不正アクセスの原因はひとつではありません。
特に注意したいのが、パスワードの使い回し、偽メールや偽サイトによる情報の詐取、マルウェアへの感染などです。
例えば、複数のサービスで同じパスワードを使っていると、あるサービスからパスワードが漏れた際に、別のサービスにも不正ログインを試みられる可能性があります。
また、実在する企業やサービスを装ったメールで偽サイトへ誘導され、自分で入力したログイン情報を盗まれるケースもあります。
不正アクセスを防ぐには、パスワードを強化するだけでなく、怪しいリンクを開かないことや、ログイン時の本人確認を強化することも重要です。
不正アクセスからアカウントを守る方法7選
1. パスワードを使い回さない
まず見直したいのが、パスワードの使い回しです。
SNS、メール、ネットショッピングなどで同じパスワードを使っていませんか?
同じパスワードを複数のサービスで使っていると、ひとつのサービスで情報が漏れた場合、ほかのアカウントまで危険にさらされる可能性があります。
対策として、サービスごとに異なるパスワードを設定することを意識しましょう。
覚えきれない場合は、信頼できるパスワードマネージャーを利用する方法もあります。
パスワードを設定するときは、次のポイントも確認してみてください。
- サービスごとに異なるものを使う
- 推測されやすい単純な文字列を避ける
- 名前や誕生日など、公開情報を使わない
- サービスが対応している場合は長いパスフレーズを使う
すべてのパスワードを一度に変更するのが大変なら、まずはメールやネットバンキングなど、重要なアカウントから見直していきましょう。
2. 二段階認証・多要素認証を設定する
パスワードだけでログインできる状態では、パスワードが漏れたときに不正ログインされるリスクがあります。
そこで活用したいのが、二段階認証や多要素認証です。
これらは、パスワードに加えて、認証アプリやセキュリティキーなどを使い、本人であることを確認する仕組みです。
例えば、パスワードを入力した後に、認証アプリで追加の確認を行う方法があります。
設定できる場合は、次のような方法を検討しましょう。
- 認証アプリによる確認
- セキュリティキーによる認証
- パスキーを使ったログイン
- サービスが提供する追加の本人確認
SMSによる認証も役立ちますが、サービスが対応しているなら、より強固な認証方法を選ぶことも検討してください。
特にメール、SNS、ネットバンキングなど、乗っ取られたときの影響が大きいアカウントは優先して設定しましょう。
3. 怪しいメールやSMSのリンクを開かない
「アカウントが停止されます」「支払い情報を更新してください」「不在のため荷物を持ち帰りました」などのメッセージには注意が必要です。
本物の企業やサービスを装い、偽サイトへ誘導してログイン情報やクレジットカード情報を盗もうとする手口があります。
このような攻撃は、フィッシングと呼ばれています。
メッセージを受け取ったときは、次の点を確認しましょう。
- 差出人のメールアドレスや送信元を確認する
- 不自然な日本語や不審なURLがないか確認する
- 急いで操作するように促されても、すぐに反応しない
- リンク先で安易にパスワードや認証コードを入力しない
ただし、送信元の表示や文章が自然だからといって、安全とは限りません。
メールやSMSのリンクからではなく、公式アプリや自分で確認した公式サイトからアクセスする習慣をつけると安心です。
4. OSやアプリを最新の状態にする
スマートフォンやパソコンの更新を後回しにしていませんか?
OSやアプリのアップデートには、新機能の追加だけでなく、セキュリティ上の問題を修正する更新が含まれることがあります。
古いバージョンを使い続けると、修正済みの弱点を悪用されるリスクが残る場合があります。
普段から次のことを意識しましょう。
- OSのアップデートを適用する
- ブラウザーを最新の状態にする
- アプリを公式ストアから更新する
- サポートが終了した端末やソフトウェアの利用を見直す
自動更新を有効にできる場合は、設定しておくと更新忘れを防ぎやすくなります。
セキュリティ更新を後回しにせず、スマートフォンやパソコンを安全な状態に保つことが大切です。
5. 公共Wi-Fiでは重要な情報の入力に注意する
カフェや駅、ホテルなどで利用できる公共Wi-Fiは便利ですが、接続先によっては通信の安全性を十分に確認できない場合があります。
また、正規のネットワークに似せた偽のWi-Fiが設置される可能性もあります。
公共Wi-Fiを利用するときは、次の点を意識しましょう。
- 接続先のネットワーク名を施設に確認する
- 提供元がわからないWi-Fiには接続しない
- OSやアプリを最新の状態に保つ
- 不審な警告が表示されたら利用を中止する
- 重要な手続きでは、信頼できる通信環境を利用する
HTTPSで保護されたサイトを利用することも大切ですが、それだけですべての危険を防げるわけではありません。
公共Wi-Fiを使うときは、接続先を確認し、重要な操作は慎重に行いましょう。
6. ログイン履歴や通知を定期的に確認する
不正アクセスを早く発見するためには、ログイン履歴やセキュリティ通知を確認することも重要です。
サービスによっては、ログインした日時や端末、アクセス元の情報を確認できる機能があります。
例えば、使った覚えのない端末からログインされていたり、身に覚えのないパスワード変更通知が届いたりした場合は注意が必要です。
確認したい項目は次のとおりです。
- 最近のログイン履歴
- 見覚えのない端末やセッション
- パスワード変更の通知
- 登録メールアドレスや電話番号の変更履歴
- 覚えのない購入や決済の履歴
ただし、アクセス元の位置情報は正確でない場合もあります。
知らない地域が表示されたという理由だけで不正アクセスと断定せず、端末や日時なども確認しましょう。
不審なログインがあれば、該当するセッションを終了し、パスワード変更などの対応を進めてください。
普段から通知を確認しておくと、異常に気づきやすくなります。
7. 使っていないアカウントを整理する
以前使っていたサービスのアカウントを、そのまま放置していませんか?
使っていないアカウントも、登録情報が残っている以上、管理が必要です。
サービスによっては、メールアドレスや個人情報が登録されたままになっていることがあります。
まずは、使っているサービスと使っていないサービスを整理してみましょう。
- 使っていないサービスを確認する
- 不要なアカウントは公式の手順で削除する
- 残すアカウントはパスワードを見直す
- 登録メールアドレスや電話番号を確認する
- 必要に応じて連携アプリの権限を解除する
アカウントを削除すると、購入履歴や保存データなどを利用できなくなる場合があります。
必要な情報を保存し、解約条件を確認してから手続きを行いましょう。
使っていないアカウントを整理することも、ネット上の個人情報を管理するための大切な対策です。
不正アクセスされたかもしれないときの対処法
まずは安全な端末からパスワードを変更する
身に覚えのないログイン通知が届いたり、勝手に設定を変更されたりした場合は、早めに対応しましょう。
まずは、問題が起きている端末に不審なソフトウェアが入っていないかなどに注意し、必要に応じて別の安全な端末から公式サイトにアクセスします。
ログインできる場合は、次の対応を進めてください。
- パスワードを、ほかのサービスと重複しないものに変更する
- 見覚えのないログインセッションを終了する
- 二段階認証などの認証設定を確認する
- 登録メールアドレスや電話番号が変更されていないか確認する
- 不審な購入や決済がないか確認する
メールアカウントが乗っ取られている場合は、ほかのサービスのパスワード再設定にも悪用される可能性があります。
メールアカウントの安全確保も優先しましょう。
すでにログインできない場合は、公式のアカウント復旧手続きを利用してください。
金銭的な被害がある場合は金融機関にも連絡する
クレジットカードの不正利用や身に覚えのない送金が発生している場合は、サービスの運営会社だけでなく、カード会社や金融機関にも速やかに連絡しましょう。
被害の拡大を防ぐため、カードの利用停止や口座に関する対応が必要になる場合があります。
また、不審なメールやSMS、ログイン通知などは、可能であれば削除せずに保存しておきましょう。
問い合わせや相談の際に役立つことがあります。
被害が疑われる場合は、警察や消費生活センターなどの公的な相談窓口を利用する方法もあります。
不正利用に気づいたら、ひとりで判断せず、サービス提供元や金融機関の公式窓口に相談することが大切です。
不正アクセス対策でやってはいけないこと
認証コードやパスワードを他人に教えない
サポート担当者や企業の関係者を名乗る相手から連絡があっても、パスワードや認証コードを安易に教えてはいけません。
ログイン用の認証コードを盗み取ろうとする手口もあります。
不審な連絡があった場合は、いったんやり取りを止め、公式サイトに掲載された問い合わせ先から確認しましょう。
「ウイルスに感染した」という警告をすぐに信じない
Webサイトを見ていると、突然「ウイルスに感染しました」「今すぐ電話してください」などの警告が表示されることがあります。
こうした表示の中には、不安をあおって電話をかけさせたり、不要なソフトをインストールさせたりするものもあります。
表示された電話番号にすぐ連絡したり、指示されたアプリをインストールしたりせず、ブラウザーを閉じて公式のセキュリティ機能などで確認しましょう。
同じパスワードを何度も使わない
覚えやすさを優先して同じパスワードを使い回すと、ひとつのサービスで漏れた情報がほかのサービスへの攻撃に利用される可能性があります。
パスワード管理が難しい場合は、パスワードマネージャーやパスキーなど、利用するサービスが対応している安全な仕組みを活用しましょう。
不正アクセス対策のよくある質問
二段階認証を設定すれば絶対に安全?
二段階認証を設定すると、パスワードだけの場合よりも不正ログインを防ぎやすくなります。
ただし、偽サイトで認証情報を入力してしまったり、認証コードを盗まれたりする可能性はあります。
二段階認証だけに頼らず、パスワード管理や不審なリンクへの注意も組み合わせることが大切です。
スマートフォンだけでも不正アクセス対策はできる?
スマートフォンだけでも、多くの対策を実施できます。
OSやアプリの更新、画面ロックの設定、二段階認証の有効化、ログイン通知の確認などを行いましょう。
また、アプリは公式ストアから入手し、提供元が不明なファイルやアプリは安易にインストールしないようにしてください。
不正アクセスの被害に遭ったらどこに相談すればいい?
まずは、対象サービスの公式サポート窓口に連絡しましょう。
クレジットカードや銀行口座に被害がある場合は、カード会社や金融機関にも連絡が必要です。
金銭的な被害や犯罪の疑いがある場合は警察への相談も検討してください。消費生活に関するトラブルは、消費者ホットライン「188」で相談先を案内してもらえます。
まとめ:今できる対策から始めてアカウントを守ろう
不正アクセスは、SNSやメール、ネットショッピングなど、身近なサービスでも起こる可能性があります。
被害を防ぐためには、パスワードの使い回しをやめる、二段階認証を設定する、怪しいリンクを開かないなど、基本的な対策を積み重ねることが重要です。
特に、メールやネットバンキングなど、ほかのサービスの復旧にも関係する重要なアカウントは、優先してセキュリティを確認しておきましょう。
まずは、次の3つから始めてみてください。
- 重要なアカウントのパスワードを見直す
- 二段階認証やパスキーを設定する
- ログイン履歴やセキュリティ通知を確認する
すべてを一度に行う必要はありません。できるところから少しずつ見直していきましょう。
日頃からアカウントの管理を習慣にすることが、大切な個人情報やお金を守る第一歩です。